Silné heslo chráni váš e-mail, fotografie, peniaze aj osobné údaje. Čo ho robí naozaj bezpečným? V tomto návode si ukážeme konkrétne príklady, časté chyby, spôsoby útokov aj moderné prihlasovanie bez hesiel. Prakticky a bez zbytočného strašenia.
Prečo na silnom hesle záleží?
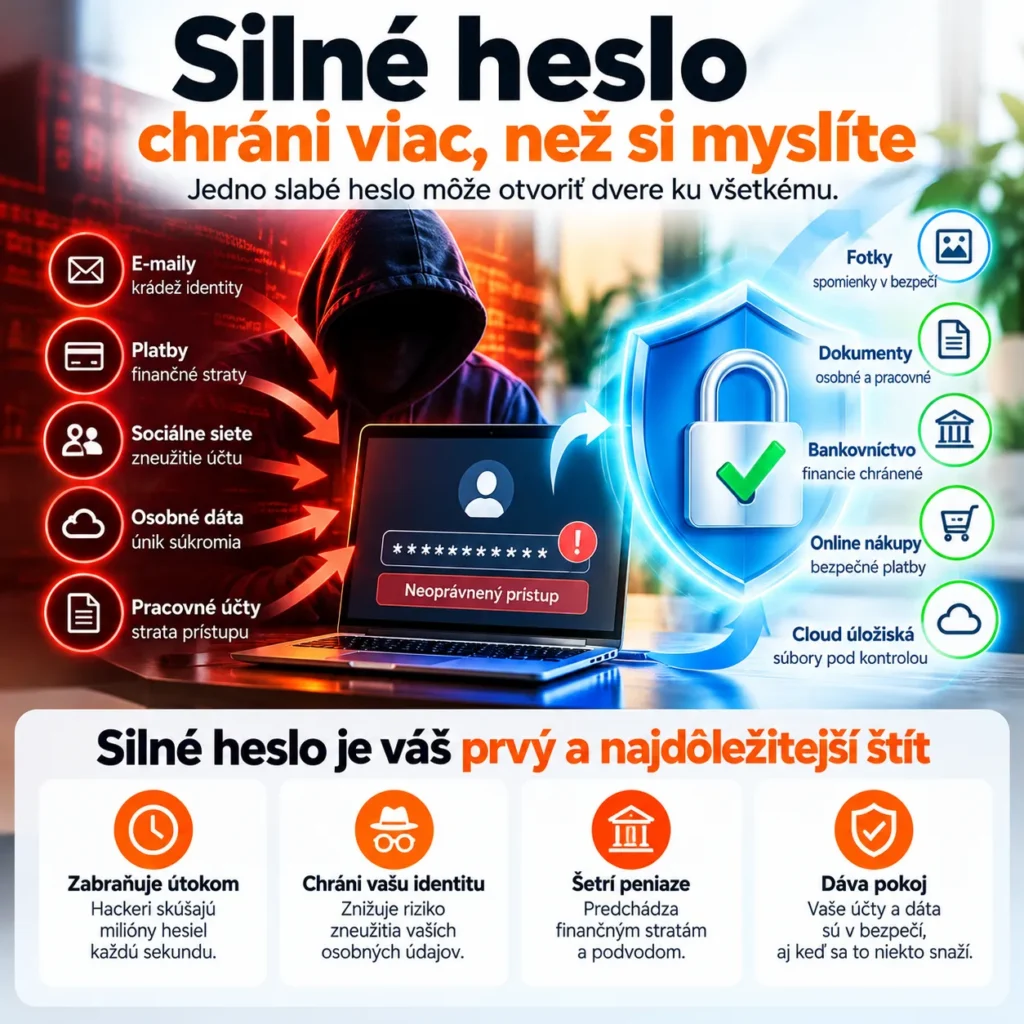
Heslo je často prvou prekážkou medzi cudzím človekom a vašimi osobnými údajmi. V e-maile sa nachádzajú faktúry, potvrdenia objednávok aj odkazy na obnovenie hesiel. Kto ovládne e-mailovú schránku, môže sa pokúsiť prevziať ďalšie účty. Podobne nepríjemné je zneužitie sociálnej siete: podvodník môže písať vašim známym, žiadať peniaze alebo šíriť podvodné odkazy.
Bezpečnosť preto nezačína pri antivíruse, ale pri každodenných návykoch. Dobré heslo nemusí byť komplikované na používanie. Potrebuje však odolať hádaniu, automatizovaným pokusom a opakovanému skúšaniu uniknutých údajov. Dôležitá je tiež ochrana samotného prihlasovania: ani výborné heslo nepomôže, keď ho dobrovoľne zadáte na falošnej stránke.
Čo vlastne znamená silné heslo?
Tri najdôležitejšie vlastnosti sú dĺžka, nepredvídateľnosť a jedinečnosť. Dlhšie heslo ponúka viac možných kombinácií, ale iba vtedy, keď nie je ľahko odhadnuteľné. Napríklad opakovanie jedného slova dvadsaťkrát nie je dobrý nápad. Jedinečnosť znamená, že rovnaké heslo nepoužijete v dvoch službách.
Aktuálne odporúčania NIST SP 800-63B-4 uvádzajú minimálne 15 znakov pre heslá používané ako jediný autentifikačný faktor. Pri heslách v rámci viacfaktorového prihlasovania pripúšťajú nižšie minimum; pre bežnú prax je však rozumné používať dlhé heslá všade, kde to služba umožní. NIST zároveň neodporúča nútiť používateľov ku konkrétnym kombináciám typov znakov ani k pravidelným zmenám bez dôvodu.
Ak služba vyžaduje veľké písmeno, číslo a symbol, jej pravidlá samozrejme dodržte. Nepovažujte však výkričník na konci krátkeho slova za zázračné zabezpečenie.
Slabé a silné heslá: porovnanie
Nasledujúce príklady sú iba na vysvetlenie. Nikdy nepoužívajte heslo zverejnené v článku. Aj zdanlivo dobrá fráza sa stáva nevhodnou, ak ju začnú kopírovať tisíce ľudí.
| Typ hesla | Príklad | Prečo áno alebo nie |
|---|---|---|
| Číselný rad | 12345678 | Veľmi známy a ľahko skúšaný vzor |
| Slovo so symbolom | Heslo123! | Predvídateľná úprava bežného slova |
| Osobný údaj | Martin1985! | Meno a rok sa dajú často zistiť |
| Dlhá, ale opakovaná fráza | hesloheslohesloheslo | Dĺžka sama nestačí |
| Náhodná heslová fráza | Viac náhodne vybraných slov | Dobrá pri dostatočnej náhodnosti |
| Generované heslo | 20–24 náhodných znakov | Výborné pre správcu hesiel |
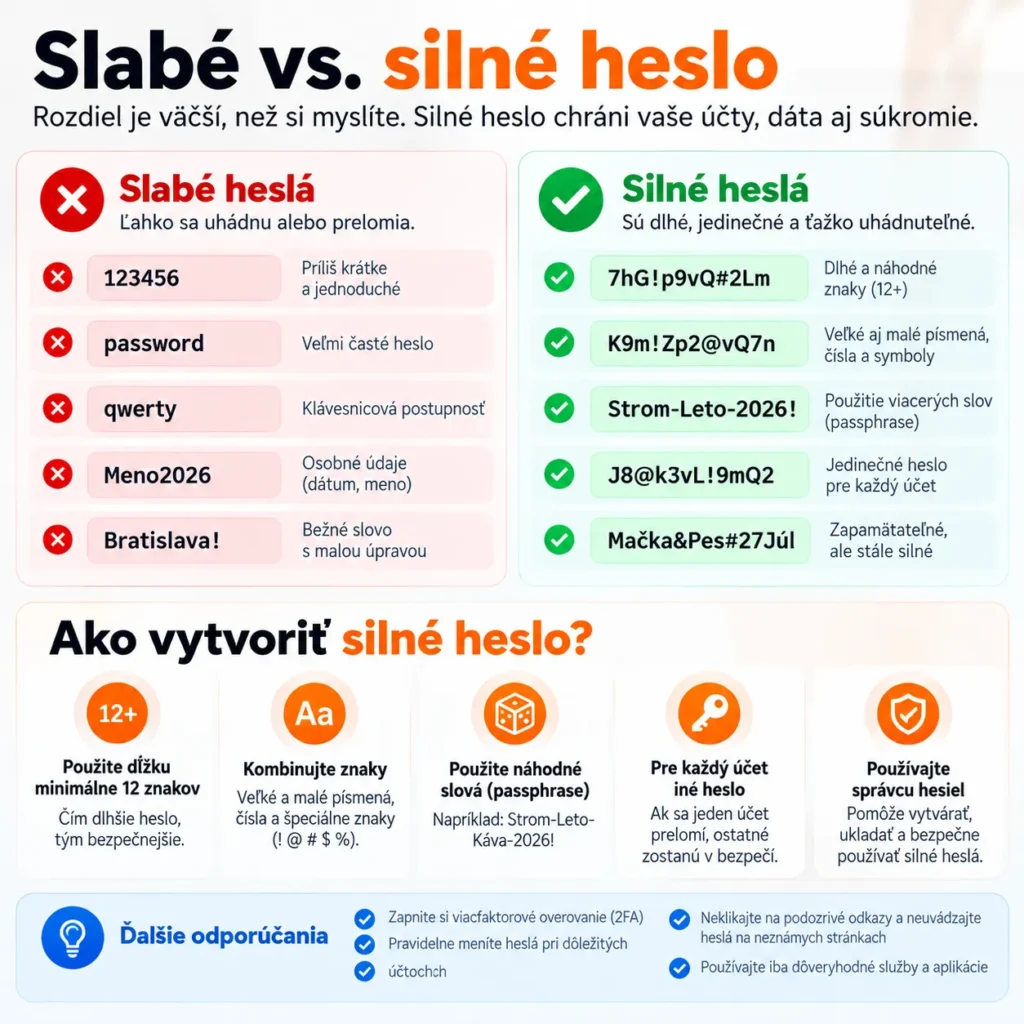
Hodnotenie nezávisí len od vzhľadu hesla. Útočníci skúšajú známe vzory, slovníky a uniknuté heslá. Naopak náhodne vytvorený reťazec nemusí vyzerať „inteligentne“, aby bol veľmi odolný.
Ako vytvoriť bezpečné heslo krok za krokom
Možnosť A: nechajte ho vygenerovať
Otvorte dôveryhodného správcu hesiel, zvoľte generátor a vytvorte jedinečné heslo, napríklad s 20 až 24 náhodnými znakmi. Skontrolujte požiadavky služby a uložte nový záznam pod správnu webovú adresu. Pri ďalšom prihlásení nechajte správcu heslo automaticky doplniť. Je to pohodlné a znižuje to potrebu opisovať heslá ručne.
Možnosť B: vytvorte heslovú frázu
Ak potrebujete heslo zadávať aj bez správcu, môže byť praktická dlhá heslová fráza z niekoľkých náhodne vybraných slov. Slová si nevyberajte podľa obľúbenej pesničky, mena psa alebo vlastného príbehu. Použite náhodný výber zo širšieho zoznamu slov. Štyri slová môžu byť dobrým začiatkom, pri dôležitom hlavnom hesle sa oplatí zvoliť ich viac podľa spôsobu generovania.
Možnosť C: chráňte hlavné heslo
Hlavné heslo do správcu hesiel má osobitné postavenie. Malo by byť silné, jedinečné a dobre zapamätateľné. Neskúšajte si ho uľahčiť tým, že použijete rovnaké heslo aj na e-mail. Ak správca podporuje viacfaktorové overenie, aktivujte ho a bezpečne uložte obnovovacie možnosti.
Podrobnosti o jednotlivých aplikáciách nájdete v našom samostatnom návode Ako si zapamätať heslá. Tu sa sústredíme na ich bezpečné vytváranie.
Ako útočníci skúšajú prelomiť heslá
Slovníkový útok
Program skúša bežné slová, názvy, známe kombinácie a ich úpravy. Preto nie je dobrým riešením len pridať k slovu číslo 1 alebo symbol. Útočník vie, že ľudia takéto zmeny často používajú.
Brute-force: skúšanie kombinácií
Pri útoku hrubou silou (brute-force) sa skúšajú kombinácie znakov. Na online prihlasovacích formulároch môžu útok spomaľovať limity pokusov, ochranné mechanizmy a viacfaktorové overenie. Pri niektorých uniknutých databázach môže útočník skúšať odhady offline, bez limitov konkrétnej stránky. Rýchlosť závisí od spôsobu uloženia hesiel a dostupného výpočtového výkonu. Preto neexistuje univerzálna tabuľka, ktorá by spoľahlivo povedala, za koľko minút sa každé heslo prelomí.
Credential stuffing: opakované používanie uniknutých hesiel
Pri útoku credential stuffing útočníci automatizovane skúšajú dvojice e-mailov a hesiel, ktoré už unikli z iných služieb, aj na ďalších weboch. Práve preto je nebezpečné používať rovnaké heslo na e-shop, sociálnu sieť a e-mail. Každá služba potrebuje vlastné heslo.
Phishing a škodlivý softvér
Pri phishingu útočník nemusí heslo vôbec lámať. Môže poslať falošnú správu od banky alebo kuriéra, ktorá vás privedie na napodobeninu prihlasovacej stránky. Inokedy sa pokúsi dostať do zariadenia škodlivý program. Preto vždy kontrolujte doménu a neotvárajte podozrivé prílohy. Pri pochybnostiach otvorte službu vlastnou záložkou, nie odkazom v správe.
Prečo nepoužívať jedno heslo všade
Predstavte si, že si vytvoríte silné heslo pre e-mail a potom ho použijete aj na pätnástich ďalších stránkach. Ak jedna z nich nezabezpečí databázu správne, vaše heslo sa môže dostať k útočníkom. Sila samotného hesla potom prestáva byť podstatná: útočník ho už pozná.
Nepomôže ani jednoduchý systém, v ktorom k rovnakému základu pridáte „FB“ pre Facebook alebo „GM“ pre Gmail. Ak sa odhalí jedna verzia, ostatné sú ľahko predvídateľné. Bezpečnejšie je mať pre každý účet úplne iné, náhodne vytvorené heslo.
Kedy heslo meniť a kedy nie
Staršie rady často prikazovali meniť heslo každých 30, 60 alebo 90 dní. Výsledkom však bývalo pridávanie ďalších číslic na koniec alebo zapisovanie nového hesla na papierik pri monitore. Moderné odporúčania NIST preto nepožadujú periodickú zmenu bez náznaku kompromitácie.
Heslo vymeňte bezodkladne, ak sa objaví v relevantnom úniku, zadali ste ho na podvodnej stránke, zbadáte neznáme prihlásenie alebo máte dôvod domnievať sa, že ho niekto pozná. Pri vážnom podozrení sa odhláste z ostatných relácií, skontrolujte obnovovacie kontakty a zapnite silnejšie overovanie. Ak ste rovnaké heslo používali inde, zmeňte ho aj tam.
Dvojfaktorové overenie: druhý zámok na účte
Dvojfaktorové overenie (2FA) pridáva k heslu ďalší spôsob potvrdenia identity. Môže ísť o jednorazový kód v aplikácii, bezpečnostný kľúč alebo potvrdenie na dôveryhodnom zariadení. Aj keby útočník zistil heslo, ďalší faktor mu môže zabrániť v prihlásení.
Nie všetky spôsoby 2FA sú rovnako odolné. SMS kódy sú lepšie než žiadna druhá ochrana, ale môžu byť zraniteľné pri podvode s telefónnym číslom alebo pri phishingu. Bezpečnostné kľúče a správne implementované passkeys poskytujú silnejšiu ochranu pred podvrhnutými prihlasovacími stránkami.
Začnite pri najdôležitejších účtoch: hlavný e-mail, bankové služby, správca hesiel a sociálne siete. Nezabudnite si bezpečne odložiť obnovovacie kódy, aby ste pri strate telefónu nestratili aj prístup k účtu.
Passkeys: budúcnosť prihlasovania bez hesiel
Passkey je moderný spôsob prihlasovania založený na kryptografickom páre kľúčov. Súkromný kľúč zostáva chránený vo vašom zariadení alebo dôveryhodnom správcovi; služba pracuje s verejným kľúčom. Pri prihlasovaní môžete potvrdiť svoju totožnosť odtlačkom prsta, rozpoznaním tváre alebo PIN-om zariadenia.
Veľkou výhodou je odolnosť proti phishingu: passkey je viazaný na konkrétnu službu a nedá sa jednoducho použiť na falošnej doméne. Nie všetky weby však passkeys podporujú a niekde zostáva heslo ako záložná metóda. Aj tú treba zabezpečiť.
Pri aktivácii passkey si overte, ako funguje synchronizácia medzi zariadeniami a obnovenie prístupu po strate telefónu či počítača. Pohodlie je dôležité, no plán obnovy účtu je rovnako podstatný.
Ako zistiť, či vaše heslo uniklo
Únik údajov nemusíte spozorovať okamžite. Niektoré služby upozorňujú na kompromitované heslá priamo v prehliadači alebo správcovi hesiel. Na stránke Have I Been Pwned si môžete overiť, či sa vaša e-mailová adresa objavila v známych únikoch.
Samotný výskyt e-mailu v databáze neznamená, že každé vaše heslo bolo prezradené. Berte ho však ako signál na kontrolu dotknutých služieb. Heslo zadávajte len do dôveryhodného správcu alebo priamo do služby; neposielajte ho do náhodných online „testerov sily hesla“.
Najčastejšie chyby, ktorým sa vyhnúť
- Rovnaké heslo všade: jeden únik ohrozí viac účtov.
- Krátke heslo s výkričníkom: symbol nenahradí dĺžku ani náhodnosť.
- Osobné údaje: mená, dátumy a prezývky bývajú ľahko zistiteľné.
- Heslo poslané v správe: e-mail a chat nie sú ideálne miesto na zdieľanie prihlasovacích údajov.
- Ignorované bezpečnostné upozornenia: upozornenie na neznáme prihlásenie treba preveriť.
- Žiadny plán obnovy: strata telefónu môže zablokovať prístup aj majiteľovi účtu.
Ak sa o účet delí viac ľudí, používajte radšej samostatné účty alebo bezpečné zdieľanie cez správcu hesiel, ak ho služba podporuje. Získate tak lepšiu kontrolu nad tým, kto má prístup.
Praktický bezpečnostný plán na 15 minút
- Otvorte nastavenia svojho hlavného e-mailového účtu a skontrolujte nedávne prihlásenia.
- Zapnite dostupné 2FA alebo passkey a uložte obnovovacie možnosti.
- Skontrolujte, či sa vaše heslá neopakujú medzi dôležitými účtami.
- Najrizikovejšie opakované heslá nahraďte jedinečnými generovanými heslami.
- Skontrolujte obnovovací e-mail a telefónne číslo.
- Naplánujte si postupné zabezpečenie ďalších účtov. Nemusíte všetko stihnúť naraz.
Najvyššiu prioritu má e-mail, pretože často slúži na obnovu prístupu k ostatným službám. Hneď za ním nasledujú finančné účty, správca hesiel a účty s uloženými platobnými údajmi.
Často kladené otázky
Stačí osemznakové heslo?
Pri samostatnom hesle je to dnes slabý cieľ. Ak to služba umožňuje, používajte výrazne dlhšie a jedinečné heslo; NIST pre jednofaktorové prihlasovanie uvádza minimum 15 znakov.
Musí heslo obsahovať veľké písmeno, číslo a symbol?
Nie je to univerzálna podmienka silného hesla. Ak však web také pravidlo vyžaduje, musíte ho dodržať. Dôležitejšie sú dĺžka a nepredvídateľnosť.
Je heslová fráza bezpečná?
Áno, ak obsahuje dostatok skutočne náhodne vybraných slov. Vlastná obľúbená veta alebo známy citát nie sú dobrým riešením.
Je bezpečné uložiť heslá v prehliadači?
Integrovaní správcovia hesiel môžu byť užitoční a podstatne lepší než opakované slabé heslá. Dôležité je zabezpečiť zariadenie, účet používaný na synchronizáciu a zapnúť dostupné overovanie.
Čo ak zabudnem hlavné heslo?
Možnosti obnovy závisia od konkrétneho správcu. Vopred si prečítajte jeho postup obnovy a bezpečne si uložte núdzové kódy alebo iné ponúkané možnosti.
Musím heslo meniť každé tri mesiace?
Nie automaticky. Zmeňte ho pri podozrení na únik či zneužitie, prípadne ak to vyžadujú konkrétne pracovné pravidlá.
Čo je bezpečnejšie: SMS kód alebo passkey?
Správne implementovaný passkey je spravidla odolnejší proti phishingu. SMS overenie však môže stále poskytnúť dodatočnú ochranu tam, kde lepšia možnosť nie je.
Potrebujete pomôcť so zabezpečením účtov?
Ak Windows funguje, ale niečo nejde správne, často nemusíte nikam chodiť ani nosiť počítač do servisu. Po vašom súhlase sa pripojíme na diaľku a problém vyriešime cez internet.
Pomôžeme s Windows, programami, nastaveniami, e-mailom, tlačiarňami aj ďalšími problémami, ktoré sa dajú vyriešiť na diaľku.
Denne 8:00 – 20:00
Ďalšie praktické rady nájdete v článkoch Ako si zapamätať heslá? Praktické tipy, ktoré naozaj fungujú, Najčastejšie internetové podvody na Slovensku, Ako zabezpečiť počítač pred vírusmi, podvodmi a hackermi a Stačí Microsoft Defender? Potrebujem ešte antivírus?.
Odborný zdroj: NIST SP 800-63B-4. Článok má informačný charakter; bezpečnostné nastavenia vždy prispôsobte konkrétnej službe.